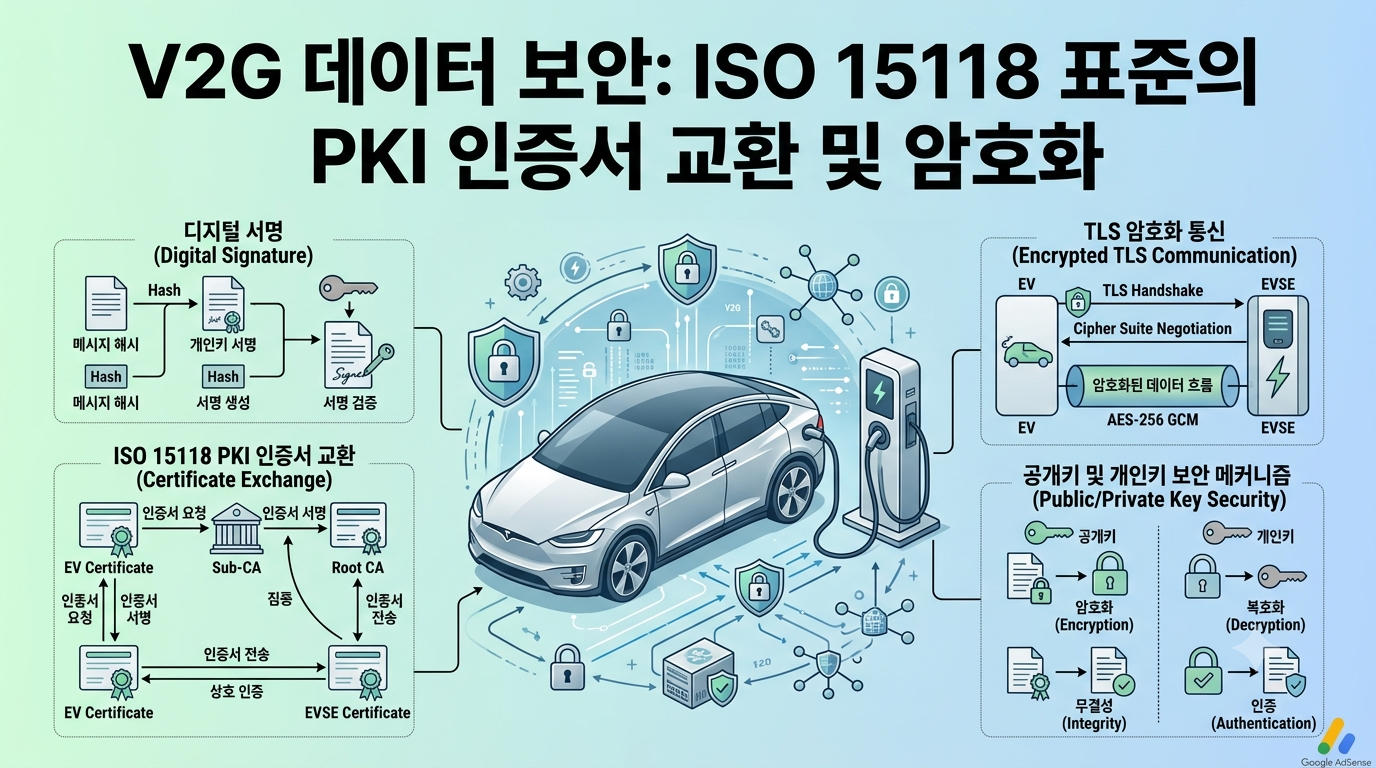
V2G 데이터 보안: ISO 15118 표준의 PKI 인증서 교환 및 암호화
전기차가 단순히 충전만 하는 시대에서 벗어나 배터리에 저장된 전력을 다시 건물이나 전력망으로 공급하는 V2G(Vehicle-to-Grid) 시대로 발전하면서 데이터 보안의 중요성이 커지고 있다. 전기차와 충전기가 전력을 주고받으려면 단순히 전선으로 연결하는 것만으로 충분하지 않다. 차량과 충전 인프라가 서로 어떤 장치인지 확인하고, 교환되는 데이터가 제3자에 의해 변조되지 않았는지 검증해야 한다.
이 과정에서 중요한 역할을 하는 기술이 ISO 15118과 PKI(Public Key Infrastructure)다.
ISO 15118은 전기차와 EVSE(Electric Vehicle Supply Equipment) 사이의 고수준 통신을 정의하는 표준 계열이다. 특히 ISO 15118-20은 2세대 네트워크 및 애플리케이션 계층 요구사항을 다루며, EV와 EVSE 사이의 양방향 전력 전송을 위한 통신 메시지와 순서를 정의한다.
따라서 V2G가 실제 환경에서 안정적으로 운영되기 위해서는 전력 흐름뿐 아니라 통신 상대방의 신원을 확인하고 데이터를 보호하는 보안 구조가 필요하다.
V2G에서 데이터 보안이 중요한 이유
V2G에서는 전기차가 단순한 전력 소비자가 아니다.
충전할 때는 전력망에서 전기를 받아 배터리에 저장하지만, V2G가 활성화되면 필요에 따라 차량의 배터리에 저장된 전력을 외부로 공급할 수도 있다.
이때 차량과 충전기 사이에는 충전 상태, 전력량, 충전 또는 방전 조건, 계약 및 인증과 관련된 다양한 데이터가 오갈 수 있다.
만약 공격자가 통신 데이터를 변조한다면 정상적인 충전 또는 방전 과정에 영향을 줄 가능성이 있다. 또한 허가되지 않은 장치가 정상적인 충전 인프라를 가장하는 경우에도 문제가 발생할 수 있다.
따라서 V2G 보안에서는 크게 세 가지 관점이 중요하다.
첫째, 통신 상대방의 신원을 확인하는 것.
둘째, 통신 데이터가 전송 과정에서 변조되지 않았는지 확인하는 것.
셋째, 중요한 정보가 허가되지 않은 사용자에게 노출되지 않도록 보호하는 것.
PKI는 이러한 요구사항을 충족하기 위한 기반 기술 가운데 하나다.
PKI란 무엇인가?
PKI는 공개키 기반 구조(Public Key Infrastructure)를 의미한다.
쉽게 설명하면 디지털 인증서를 이용해 통신 상대방의 신원을 확인하고, 공개키 암호 기술을 활용해 안전한 통신 관계를 구성하는 체계다.
PKI에는 일반적으로 인증서를 발급하는 CA(Certificate Authority), 인증서를 사용하는 장치 또는 시스템, 그리고 인증서를 검증하는 주체 등이 포함된다.
자동차 충전 환경에 적용하면 차량과 충전 인프라가 서로 신뢰할 수 있는 인증서를 가지고 있는지를 확인하는 구조를 만들 수 있다.
개념적으로는 다음과 같은 흐름으로 이해할 수 있다.
신뢰할 수 있는 Root CA
↓
중간 인증기관 또는 관련 CA
↓
차량·충전 인프라용 인증서
↓
인증서 검증
↓
보안 통신 수립
이 구조에서 중요한 것은 단순히 인증서를 가지고 있다는 사실이 아니다. 그 인증서를 발급한 기관을 신뢰할 수 있는지 확인하는 신뢰 체계가 함께 구성되어야 한다.
ISO 15118과 Plug & Charge
ISO 15118을 이야기할 때 자주 등장하는 개념이 Plug & Charge다.
Plug & Charge는 전기차 사용자가 충전 과정에서 복잡한 인증 절차를 반복하지 않고 차량과 충전 인프라 사이에서 자동으로 인증 및 충전 관련 절차를 수행할 수 있도록 하는 기능이다.
이 과정에서 디지털 인증서와 PKI가 중요한 역할을 한다.
CharIN은 ISO 15118-2와 ISO 15118-20을 대상으로 V2G PKI의 인증서 정책을 제공하고 있으며, 해당 정책에는 디지털 인증서의 승인, 발급, 관리, 사용, 폐기 및 갱신과 관련된 요구사항이 포함된다.
즉, Plug & Charge는 단순히 ‘플러그를 꽂으면 자동으로 충전되는 기능’으로 이해하기보다는 차량과 충전 인프라 사이에 구축된 신뢰 관계를 바탕으로 인증 절차를 자동화하는 시스템으로 보는 것이 더 정확하다.
인증서는 어떤 역할을 할까?
디지털 인증서는 차량 또는 충전 인프라의 신원을 증명하기 위한 전자적인 신분증과 비슷한 역할을 할 수 있다.
예를 들어 전기차가 충전기에 연결됐다고 가정해 보자.
충전기는 연결된 차량이 어떤 인증서를 가지고 있는지 확인할 수 있고, 인증서가 신뢰할 수 있는 인증기관에 의해 발급됐는지 검증할 수 있다.
반대로 차량 역시 충전 인프라가 신뢰할 수 있는 대상인지 확인하는 절차를 수행할 수 있다.
이러한 상호 검증을 통해 단순히 물리적으로 연결됐다는 이유만으로 모든 통신을 신뢰하는 구조에서 벗어날 수 있다.
특히 V2G에서는 전력의 방향이 한쪽으로만 고정되지 않기 때문에 통신 상대방의 신뢰성을 확인하는 것이 더욱 중요하다.
공개키와 개인키의 차이
PKI를 이해하기 위해서는 공개키와 개인키의 관계를 알아둘 필요가 있다.
공개키는 다른 사용자나 시스템에 제공할 수 있는 키이며, 개인키는 소유자가 안전하게 보호해야 하는 비밀 키다.
디지털 서명에서는 일반적으로 개인키를 사용해 서명을 생성하고, 대응하는 공개키를 이용해 서명을 검증한다.
따라서 차량의 개인키가 외부에 노출되면 해당 차량의 신원을 가장하는 문제가 발생할 수 있다.
이 때문에 자동차 보안 시스템에서는 개인키를 안전하게 저장하고 사용할 수 있는 하드웨어 보안 기능이 중요해질 수 있다.
차량에 HSM(Hardware Security Module)이 적용되는 경우에는 중요한 암호 키를 보호하고 암호 연산을 하드웨어 기반으로 수행하는 구조를 구성할 수 있다.
결국 PKI가 신뢰 관계를 구성한다면 HSM은 그 신뢰 관계를 뒷받침하는 중요한 비밀 키를 보호하는 역할을 할 수 있다.
인증서 교환과 검증 과정
V2G 통신에서 인증서가 활용되는 과정은 여러 단계로 나눠 생각할 수 있다.
먼저 차량과 충전 인프라가 통신을 시작한다.
이후 필요한 인증서와 인증 정보를 바탕으로 상대방의 신원을 확인한다.
인증서의 유효기간이 지나지 않았는지, 신뢰할 수 있는 인증기관에서 발급됐는지, 필요한 검증 조건을 충족하는지도 확인해야 한다.
검증이 정상적으로 완료되면 차량과 충전 인프라는 이후 통신을 보호하기 위한 암호화된 세션을 구성할 수 있다.
이러한 과정은 사용자가 매번 수동으로 인증 정보를 입력하지 않아도 자동으로 진행될 수 있다는 점에서 Plug & Charge의 편의성과 연결된다.
하지만 실제 구현에서는 인증서 검증뿐 아니라 인증서 갱신, 폐기, 저장, 키 보호 등 전체 생명주기를 함께 관리해야 한다.
암호화는 무엇을 보호하는가?
인증과 암호화는 서로 다른 목적을 가진다.
인증은 “통신 상대방이 누구인가?”를 확인하는 데 초점을 둔다.
반면 암호화는 “통신 내용을 다른 사람이 읽을 수 있는가?”라는 문제를 해결한다.
예를 들어 차량과 충전기 사이에서 중요한 데이터가 전송될 때 암호화된 통신을 사용하면 네트워크를 지나가는 데이터를 제3자가 쉽게 읽지 못하도록 보호할 수 있다.
또한 메시지 인증과 무결성 검증을 함께 사용하면 전송된 데이터가 중간에서 변경되지 않았는지를 확인하는 데 도움이 된다.
따라서 V2G 보안은 단순히 데이터를 암호화하는 것만으로 완성되지 않는다.
신원 확인 + 암호화 + 무결성 검증 + 키 관리를 함께 고려해야 한다.
V2G PKI에서 인증서 관리가 어려운 이유
전기차 한 대만 생각하면 PKI 구조가 단순해 보일 수 있다.
그러나 실제 충전 생태계에는 차량 제조사, 충전기 제조사, 충전사업자, 전력사업자, 인증기관 등 다양한 참여자가 존재할 수 있다.
차량이 여러 국가에서 판매되고 다양한 충전 인프라를 이용한다면 서로 다른 조직 사이에서 인증서를 발급하고 검증할 수 있는 공통적인 신뢰 체계가 필요하다.
또한 차량의 수명은 짧지 않기 때문에 인증서가 만료되거나 보안 정책이 변경되는 상황도 고려해야 한다.
인증서가 유출되거나 더 이상 신뢰할 수 없는 상태가 됐을 경우에는 폐기 또는 교체가 필요하다.
CharIN의 ISO 15118 V2G PKI Certificate Policy 역시 인증서의 발급뿐 아니라 관리, 사용, 폐기, 갱신 등 PKI 운영 전반을 다루고 있다.
이 때문에 V2G 보안에서 중요한 것은 PKI를 한 번 구축하는 것보다 장기간 안정적으로 운영할 수 있는 인증서 생명주기 관리 체계다.
ISO 15118-20에서 V2G의 의미
ISO 15118-20은 2세대 통신 규격으로, EV와 EVSE 사이에서 양방향 전력 전송을 지원하기 위한 메시지와 절차를 정의한다. ISO 공식 자료는 해당 표준이 EV에서 EVSE로, 또는 EVSE에서 EV로 이어지는 전력 전송을 위한 통신을 다룬다고 설명한다.
이는 V2G가 단순한 충전 기능의 확장이 아니라 차량과 전력 인프라가 양방향으로 에너지를 교환하는 통신 시스템이라는 점을 보여준다.
또한 ISO 15118 계열에서는 사이버 보안과 개인정보 보호 역시 중요한 고려 사항으로 다뤄지고 있다.
따라서 V2G가 확대될수록 전력 제어와 통신 보안이 서로 분리된 문제가 아니라는 점이 중요해진다.
V2G 보안에서 해결해야 할 과제
PKI를 적용하면 많은 보안 문제를 해결할 수 있지만 모든 공격을 자동으로 막아주는 것은 아니다.
개인키가 탈취되거나 인증서 관리 시스템 자체가 공격받으면 신뢰 체계에 문제가 발생할 수 있다.
또한 충전기와 차량의 소프트웨어 취약점, 네트워크 공격, 잘못된 권한 설정, 인증서 갱신 실패 등의 문제도 고려해야 한다.
따라서 실제 V2G 시스템에서는 PKI만 독립적으로 적용하기보다 보안 부팅, 하드웨어 보안 모듈, 보안 업데이트, 접근제어, 로그 및 모니터링 등의 기술을 함께 사용하는 것이 중요하다.
V2G 데이터 보안의 미래
전기차가 전력망의 유연한 에너지 자원으로 활용되면 차량과 충전 인프라 사이에서 교환되는 데이터의 중요성도 커질 수 있다.
이 과정에서 ISO 15118은 차량과 EVSE 사이의 통신을 표준화하는 기반이 되고, PKI는 통신 참여자의 신뢰성을 확인하기 위한 중요한 보안 인프라가 된다.
특히 Plug & Charge가 확대되면 사용자가 편리하게 충전할 수 있는 환경과 동시에 인증서와 암호 키를 안전하게 관리하는 시스템이 필요하다.
결국 V2G 데이터 보안의 핵심은 하나의 암호화 알고리즘에 있는 것이 아니다.
누가 통신하는지 확인하고, 어떤 인증서를 신뢰할 것인지 결정하며, 통신 데이터를 보호하고, 인증서와 키를 차량의 전체 수명 동안 안전하게 관리하는 것이 중요하다.
앞으로 전기차와 전력망의 연결이 확대될수록 V2G는 단순한 충전 기술을 넘어 자동차와 에너지 인프라가 연결되는 디지털 시스템으로 발전할 가능성이 높다. 이런 환경에서 ISO 15118 기반 PKI와 인증서 관리 기술은 편리한 충전 서비스를 제공하면서도 신뢰할 수 있는 양방향 에너지 거래 환경을 구축하기 위한 중요한 기반 기술이 될 것이다.